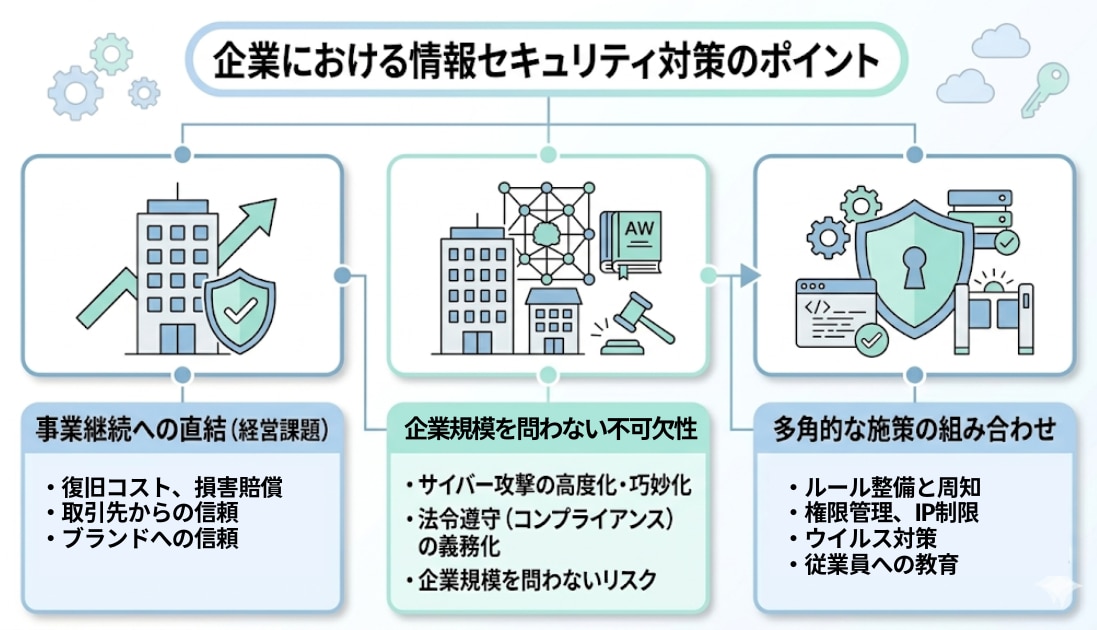
情報セキュリティ対策とは?企業が実施すべき具体例と優先順位を解説
情報セキュリティ対策とは、企業が業務を通じて保有する情報資産を、外部からの攻撃や内部の過失・不正、機器の故障や災害といったリスクから守るための取り組みです。
サイバー攻撃の巧妙化や漏えい時の報告義務など法令対応の強化により、企業の情報セキュリティ対策は、実施すればよいものではなく、事業継続に直結する経営課題となっています。
一方で、専任の担当者を置けない企業では、何をどこまでやれば十分といえるのかが判断しづらく、着手そのものが後回しになりがちです。
本記事では、採用管理システム「RPM」を提供する株式会社ゼクウが、情報セキュリティ対策の基本的な考え方から、企業が直面するリスク、着手する順番、具体的な対策例までを解説します。
インシデント発生時の対応手順や、対策が進まない原因と継続のポイントもあわせて整理しました。

目次[非表示]
- ・情報セキュリティ対策とは|企業が守るべき情報資産の範囲
- ・企業に情報セキュリティ対策が求められる理由
- ・サイバー攻撃の高度化と中小企業への広がり
- ・個人情報保護法など法令遵守の要請
- ・取引先・サプライチェーンからの要請
- ・情報漏えいや事業停止による経営・信用リスク
- ・個人情報を大量に扱う業務における固有のリスク
- ・企業が直面する主な情報セキュリティリスク
- ・外部からの脅威(不正アクセス、フィッシング、マルウェア、DoS/DDoS攻撃)
- ・内部に起因する脅威(情報漏えい、情報持ち出し、媒体の紛失・盗難)
- ・環境的な脅威(機器の故障、災害、サービス障害)
- ・脅威につけ込まれる自社側の弱点
- ・情報セキュリティ対策は何から始めるか|優先順位の付け方
- ・企業が実施すべき情報セキュリティ対策の具体例
- ・セキュリティポリシーの策定と周知
- ・アカウント管理とアクセス権限の適切な設定
- ・OS・ソフトウェアの最新化とウイルス対策
- ・データのバックアップ体制の構築
- ・テレワーク・クラウドサービス利用時のルール整備
- ・従業員へのセキュリティ教育・研修の実施
- ・セキュリティインシデント発生時の対応手順
- ・情報セキュリティ対策が進まない企業によくある課題
- ・企業が情報セキュリティ対策を継続するためのポイント
- ・企業の情報セキュリティ対策についてよくある質問
- ・中小企業でもセキュリティ対策は必要ですか?
- ・セキュリティ対策の専任担当がいない場合どうすればよいですか?
- ・取引先からセキュリティ対策の状況を確認された場合はどうすればよいですか?
- ・個人情報が漏えいした場合、必ず報告が必要ですか?
- ・情報セキュリティ対策を自社に定着させるために
情報セキュリティ対策とは|企業が守るべき情報資産の範囲
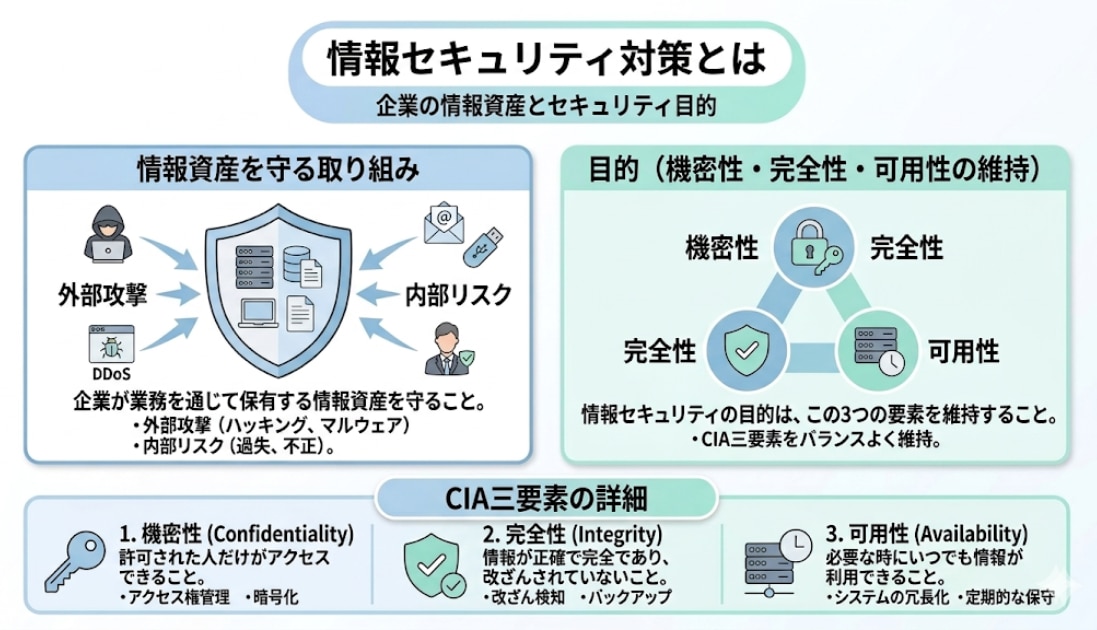
情報セキュリティ対策で守る対象となる情報資産は、企業が業務を通じて保有する情報と、それを扱う機器や媒体の全体を指します。つまり、情報資産は電子データだけではありません。
- 顧客データ、従業員情報、応募者の履歴書などの個人情報
- 契約書、見積書、設計図、ノウハウなどの機密情報
- 業務システムのアクセスログや設定情報
- 情報を保管・処理するパソコン、サーバー、複合機、記録媒体、紙の書類
単にウイルス対策ソフトを導入することではなく、組織としてのルール整備から技術的な防御、物理的な管理までを組み合わせる取り組みである点が、情報セキュリティ対策の特徴です。
守る対象を決めないまま個別のツールを導入すると、重要度の低い情報に手間をかけ、本当に守るべき情報が手薄なままになることがあります。
セキュリティの3要素「CIA」
情報セキュリティの目的は、次の3つの要素を維持することにあります。頭文字をとって「CIA」と呼ばれ、国際規格のISO/IEC 27001は、この3つをバランスよく管理するための組織の枠組みを示しています。
要素 | 意味 | 損なわれた場合の例 |
|---|---|---|
機密性(Confidentiality) | 許可された人だけが情報にアクセスできる状態を保つ | 権限のない従業員が顧客の個人情報を閲覧できてしまう |
完全性(Integrity) | 情報が正確で、改ざんされていない状態を保つ | 契約データが不正に書き換えられ、気づかないまま運用される |
可用性(Availability) | 必要なときに情報やシステムへ正常にアクセスできる状態を保つ | サイバー攻撃でシステムが停止し、業務を継続できなくなる |
3つのうち一つでも損なわれれば、業務への影響や、顧客・取引先への被害が生じます。
対策を検討するときは、何を守りたいかだけでなく、どの要素が脅かされるリスクがあるかという視点で整理することが出発点になります。
たとえば、応募者の個人情報は機密性が中心の課題ですが、勤怠や給与のシステムは止まること自体が損失になるため、可用性の比重が高くなります。
※出典:日本品質保証機構(JQA)「ISO/IEC 27001(情報セキュリティ)」
情報セキュリティ対策の基本的な考え方(管理的・技術的・物理的)
情報セキュリティ対策は、性質の異なる3つの観点に分けて整理すると、抜けを見つけやすくなります。
技術的な対策だけを強化しても、人や運用のルールが伴わなければ穴が生まれます。3つをバランスよく組み合わせる必要があります。
対策の種類 | 内容 | 具体例 |
|---|---|---|
管理的対策 | 人と組織の仕組みで情報を守る | セキュリティポリシーの策定、従業員教育、アクセス権限のルール化 |
技術的対策 | システムやツールによって情報を守る | ウイルス対策ソフトの導入、通信の暗号化、アクセスログの監視 |
物理的対策 | 物理的な環境で情報を守る | サーバー室への入退室管理、パソコンの盗難防止ワイヤー、書類の施錠保管 |
たとえば、採用担当者が応募者の個人情報を扱う場面では、次の3層がそろって初めて、情報が守られている状態といえます。
- 誰がどのデータにアクセスできるかのルールを定める(管理的)
- システム上でアクセス権限を設定する(技術的)
- 履歴書などの紙媒体を鍵のかかるキャビネットに保管する(物理的)
多層防御の考え方で対策を配置する
先に挙げた管理的・技術的・物理的という分類が対策の性質による整理であるのに対し、多層防御(Defense in Depth)は、対策を配置する場所によって設計する考え方です。
サイバー攻撃は単一の防御策で防ぎきれるものではないため、次のように層を分けて防御を重ねます。
- 物理層:サーバー室の入退室管理、パソコンの盗難対策
- ネットワーク層:ファイアウォール、VPN、通信の暗号化
- 端末層:ウイルス対策ソフト、OSのアップデート
- アプリケーション層:WAFの導入、セキュアコーディング
- 人的層:従業員教育、セキュリティポリシーの徹底
Webシステムへのログイン時に、IDとパスワードに加えてワンタイムコードを求める多要素認証も、一つの防御が破られても次で止めるという同じ考え方に基づいています。
一つの層が突破されても別の層で食い止められる状態をつくることで、被害を小さく抑えられます。
企業に情報セキュリティ対策が求められる理由
企業のデジタル化が進むなかで、情報セキュリティ対策は単なるコストではなく、事業を続けるための投資として扱われるようになっています。
求められる理由は、攻撃側の変化、法令、取引関係、事業への影響という4つの方向から整理できます。加えて、個人情報を大量に扱う業務には固有のリスクがあります。
サイバー攻撃の高度化と中小企業への広がり
かつてサイバー攻撃は、高度な技術を持つ一部の攻撃者によるものでした。
しかし近年は、ランサムウェアの開発・運営を行うグループが、攻撃に必要な環境を実行者へ提供するRaaS(Ransomware as a Service)が確認されています。その結果、高度な専門知識を持たない者でも攻撃を実行できる状況が生まれました。
警察庁のまとめによると、2025年(令和7年)に国内で報告されたランサムウェアの被害は226件で、うち中小企業が143件と約6割を占めています。
業種別では製造業が約4割と最も多いものの、卸売・小売業やサービス業、情報通信業でも被害が確認されており、特定の業種に限った問題ではありません。
規模でも業種でも、攻撃の対象は広がっているといえるでしょう。
※出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
個人情報保護法など法令遵守の要請
2022年4月に全面施行された改正個人情報保護法により、個人データの漏えい等が発生し、個人の権利利益を害するおそれがあるときは、個人情報保護委員会への報告と本人への通知が法的な義務となりました。
報告義務が生じる事態は、次の4つです。
該当する事態 | 具体例 |
|---|---|
要配慮個人情報が含まれる事態 | 病歴や健康診断の結果を含むデータの漏えい |
財産的被害が生じるおそれがある事態 | クレジットカード番号の流出 |
不正の目的をもって行われたおそれがある事態 | 不正アクセスによるデータの窃取、従業者による不正な持ち出し |
1,000人を超える漏えい等が発生した事態 | 設定ミスによる顧客データの閲覧可能状態 |
個人情報保護委員会の命令に違反した場合、法人には最大1億円の罰金が科されます。法令対応の遅れは、そのまま経営リスクにつながります。
さらに2026年7月17日には、改正個人情報保護法が公布されました。重大な違反行為で個人の権利利益が侵害された場合などに、その行為によって得た財産的利益に相当する額の納付を命じる課徴金制度の導入や、罰則の法定刑引き上げが盛り込まれています。施行は、公布から2年を超えない範囲とされています。
※出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」
※出典:個人情報保護委員会「令和2年改正個人情報保護法について」
※出典:個人情報保護委員会「令和8年改正個人情報保護法について」
取引先・サプライチェーンからの要請
自社の対策不足は、取引先へ影響が及ぶ問題としても扱われるようになっています。
IPAが2024年10月25日から11月6日にかけて中小企業・小規模事業者4,191社を対象に実施した調査では、発注元企業から情報セキュリティに関する要請を受けた経験がある企業は全体の1割強でした。
要請を受けたと回答した511社では、内容として秘密保持が79.6%と最も多く、対策を進めるうえでの課題は対策費用が5割強、契約の明確化が47.0%と続いています。
委託先や取引先を経由した攻撃は、IPAが毎年公表する組織向けの脅威でも上位に挙げられています。
取引先から対策状況の確認を求められる場面は今後も増えると考えられ、説明できる状態を整えておくことが取引の維持にもつながります。
※出典:IPA「「2024年度中小企業における情報セキュリティ対策に関する実態調査」報告書について」
情報漏えいや事業停止による経営・信用リスク
情報漏えいやシステム停止が起きると、復旧費用・損害賠償・顧客対応コストに加え、ブランドへの信頼の失墜という回復の難しい損失も生じます。
警察庁が2025年(令和7年)のランサムウェア被害企業へ実施したアンケートでは、調査・復旧費用の総額が1,000万円以上に達した組織が、有効回答89件のうち5割を超えました。復旧に要した期間についても、1か月未満で復旧できた組織は有効回答107件のうち5割強にとどまっています。
IPAの同じ実態調査では、過去3期に発生したサイバーインシデントによる被害額の平均は73万円、復旧までに要した期間の平均は5.8日で、被害額が1億円に達した企業もありました。
被害額や復旧にかかる日数は、企業の規模に比例するわけではありません。1件の被害が事業継続を揺るがす可能性があります。
※出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
※出典:IPA「「2024年度中小企業における情報セキュリティ対策に関する実態調査」報告書について」
個人情報を大量に扱う業務における固有のリスク
採用・人事・医療・金融など、大量の個人情報を日常的に扱う業務は、情報が動く場面が多く、管理の目が届きにくい環境に置かれています。
- データの機密度が高く、氏名・住所・職歴など、流出時の当事者への影響が大きい情報を保有している
- 複数の担当者が同じデータを参照・編集するため、権限の管理が緩みやすい
- メール、クラウド、印刷物など情報の経路が多岐にわたる
たとえば採用業務では、応募者の個人情報を複数の担当者が日常的に扱います。
誰がどの情報にアクセスできるかを制御できていない場合、内部からの持ち出しや操作ミスによる漏えいが起こりやすい状態になります。
企業が直面する主な情報セキュリティリスク
情報セキュリティのリスクは、外部からの攻撃だけではありません。社内の人的ミスや不正行為、機器の故障や災害も、事業を止める要因になります。
IPAが2026年1月に公表した「情報セキュリティ10大脅威2026」では、組織向けの脅威が次のように選定されています。
順位 | 組織向け脅威 |
|---|---|
1位 | ランサム攻撃による被害 |
2位 | サプライチェーンや委託先を狙った攻撃 |
3位 | AIの利用をめぐるサイバーリスク |
4位 | システムの脆弱性を悪用した攻撃 |
5位 | 機密情報を狙った標的型攻撃 |
6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
7位 | 内部不正による情報漏えい等 |
8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
9位 | DDoS攻撃(分散型サービス妨害攻撃) |
10位 | ビジネスメール詐欺 |
※出典:IPA「情報セキュリティ10大脅威2026」
脅威を外部・内部・環境の3方向で押さえ、あわせて自社側の弱点を確認しておくと、対策の抜け漏れを防ぎやすくなります。
外部からの脅威(不正アクセス、フィッシング、マルウェア、DoS/DDoS攻撃)
外部からの攻撃は、システムに侵入する手口、人をだます手口、システムを止める手口に大きく分かれます。
手口ごとに狙われる入口が違うため、特徴を押さえると、どこから手を入れるべきかが見えてきます。
- 不正アクセス:脆弱性や盗んだ認証情報を利用してシステムに侵入する
- 標的型攻撃メール・フィッシング:実在する組織や人物を装ったメールで、IDやパスワードを詐取する
- マルウェア・ランサムウェア感染:悪意あるプログラムに感染させ、データの暗号化や窃取を行う
- DoS/DDoS攻撃:大量のアクセスを送りつけてシステムをダウンさせる
これらの攻撃は、採用管理システムや社内ツールへの不正ログインという形でも起こります。社外に公開しているサイトだけでなく、業務で使うサービスも点検の対象に含めましょう。
内部に起因する脅威(情報漏えい、情報持ち出し、媒体の紛失・盗難)
外部攻撃と同様に見落とせないのが、社内から生じるリスクです。悪意の有無にかかわらず、従業員の行動が情報漏えいの引き金になるケースは少なくありません。
- 従業員の過失による情報漏えい:メールの誤送信やクラウドの共有設定ミスなど、意図しない情報流出
- 内部不正による情報持ち出し:退職予定者や不満を持つ従業員が、顧客情報や機密データを持ち出す
- デバイス・記録媒体の紛失や盗難:業務用パソコンやUSBメモリの置き忘れ、車上荒らしなどによる流出
内部のリスクは、信頼しているから大丈夫という前提では防げません。アクセス権限の設定や操作ログの記録など、個人の善意に依存しない仕組みが求められます。
環境的な脅威(機器の故障、災害、サービス障害)
サーバーやパソコンの故障、地震・水害による設備の損壊、利用しているクラウドサービスの障害も、情報を失ったり業務が止まったりする要因です。
攻撃と違って悪意はありませんが、可用性が損なわれるという結果は、サイバー攻撃を受けた場合と変わりません。
- ハードディスクの故障による業務データの消失
- 停電・地震・水害による事業所やサーバー室の被災
- 外部サービスの障害による業務システムの停止
バックアップや復旧手順の整備は、攻撃と災害のどちらにも効く備えです。片方だけを想定した対策にしないことが大切です。
脅威につけ込まれる自社側の弱点
脅威が実際の被害につながるのは、自社側に入り込む隙があるときです。
警察庁の調査によると、ランサムウェア攻撃の侵入経路はVPN機器が6割以上を占め、未修正の脆弱性、漏えいした認証情報、簡易なパスワード、設定の不備が悪用されていました。
いずれも目新しい攻撃手法ではなく、日常の運用で対処できる範囲の弱点です。
- OSやソフトウェア、ネットワーク機器の更新が止まっている
- 退職者や異動者のアカウントが残ったままになっている
- クラウドの共有設定が公開のままになっている
- ルールが文書化されておらず、担当者の記憶で運用されている
対策を新しく足す前にこの4点を確認すると、費用をかけずに対処できる部分が見つかります。
※出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
情報セキュリティ対策は何から始めるか|優先順位の付け方
対策の情報は数多くあり、すべてやらなければという焦りと、何から手をつければよいか分からないという迷いは、同時に生じやすいものです。
実際には、自社が抱えるリスクの大きさや業務の特性によって優先順位は変わります。守る対象を決め、基本的な対策から着手し、自社の水準を点検してから広げるという順番で進めると、限られた体制でも前に進められます。
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、この進め方を段階的に整理しています。
情報資産を洗い出して守る範囲を決める
最初に取り組むのは、自社がどのような情報を、どこに、どのくらい持っているかを一覧にすることです。
顧客名簿、応募者情報、従業員の個人情報、契約書、設計データなどを、保管場所(社内サーバー、クラウド、パソコン、紙)とあわせて書き出しましょう。
- 情報の名称と内容
- 保管している場所と媒体
- 管理している部署・担当者
- 漏えいや消失が起きたときの影響の大きさ
影響の大きい情報から順に対策を割り当てれば、限られた予算でも守るべきところを守れます。同じ棚卸しは、取引先から管理状況を尋ねられたときの回答材料にもなります。
基本の6項目から着手し、自社診断で水準を確認する
情報資産を把握したら、規模を問わず実行すべき基本的な対策から着手しましょう。
IPAは、はじめに取り組む対策として「情報セキュリティ6か条」を示しています。従来は5か条でしたが、2026年3月に公開された第4.0版でバックアップの取得が加わり、6項目になりました。
No | 内容 |
|---|---|
1 | OSやソフトウェアは常に最新の状態にしよう! |
2 | ウイルス対策ソフトを導入しよう! |
3 | パスワードを強化しよう! |
4 | 共有設定を見直そう! |
5 | バックアップを取ろう! |
6 | 脅威や攻撃の手口を知ろう! |
※出典:IPA「中小企業の情報セキュリティ対策ガイドライン」
6項目を実行したら、同ガイドラインの付録である「5分でできる!情報セキュリティ自社診断」で現状を点検しましょう。あまり費用をかけずに実行できる25項目のチェックシートで、点数の低い項目が次に着手すべき対策になります。
対策に取り組むことを自己宣言する制度として、SECURITY ACTIONもあります。IPAの実態調査では、宣言した理由として補助金・助成金の申請要件が54.9%、顧客や取引先からの要求が48.4%と上位に挙がっています。
対策にかける費用の考え方
費用については、いくらかければ十分という基準はありません。守る情報の重要度と、被害が出たときの損失から逆算するのが現実的です。
判断材料になるのが、IPAの調査で示された投資額の水準です。金額を回答した3,862件の平均では、情報セキュリティ対策への投資額(単年度換算)が60万円、売上高に占める割合が0.6%でした。投資していると回答した1,217件に限ると、平均は188万円、売上高比は1.2%です。
同じ回答企業全体で見ても業種差は大きく、製造業は102万円、卸売業は95万円である一方、宿泊業・飲食サービス業は7万円、小売業は10万円と開きがあります。そのまま自社の目安にはできません。
6か条のうち、更新の適用や共有設定の点検は、設定と運用だけで完結します。一方、ウイルス対策ソフトやネットワーク機器、バックアップ環境、外部の診断・運用サービスには費用が発生します。
まずは費用のかからない項目を一巡させ、そのうえで不足している部分に予算を割り当てると、投資の説明もしやすくなります。
※出典:IPA「「2024年度中小企業における情報セキュリティ対策に関する実態調査」報告書について」
企業が実施すべき情報セキュリティ対策の具体例
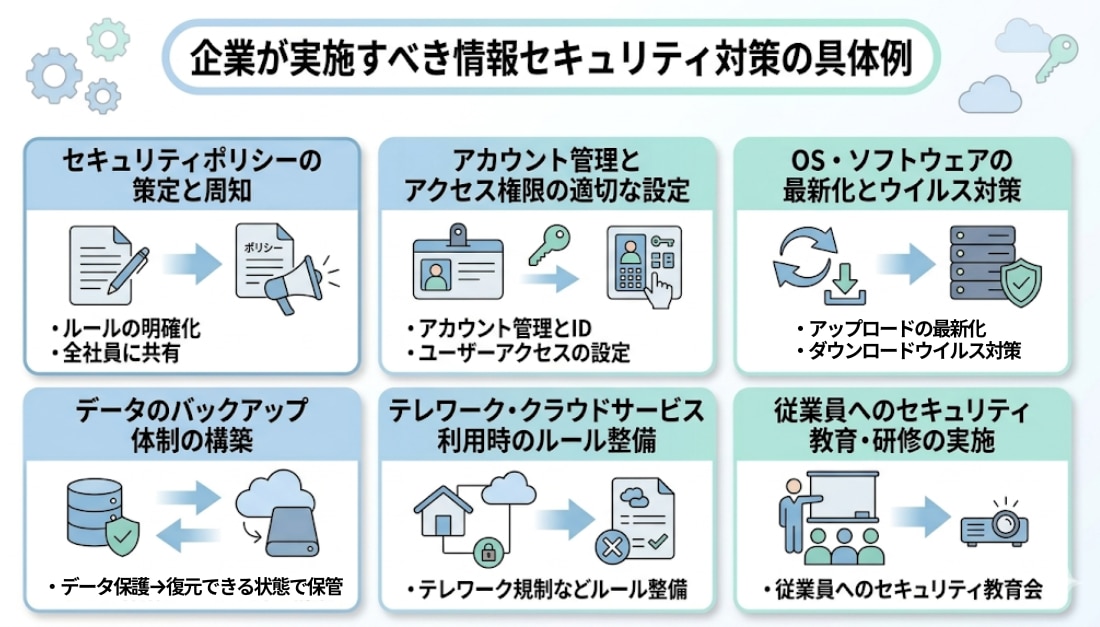
優先順位が決まったら、個別の施策に落とし込んでいきましょう。情報セキュリティ対策は単発の導入で終わるものではなく、組織全体で体系的に取り組むものです。
企業が優先的に実施したい対策は、次の6つです。
セキュリティポリシーの策定と周知
情報セキュリティ対策の土台になるのが、組織としてのルールを明文化したセキュリティポリシーです。
どの情報を誰が扱えるか、インシデント発生時にどう動くかを事前に定めておくことで、属人的な対応を防げます。
作成して終わりにせず、全従業員への周知と定期的な見直しをセットで行いましょう。IPAのガイドラインには基本方針や関連規程のサンプルが付属しており、ゼロから書き起こす必要はありません。
※出典:IPA「中小企業の情報セキュリティ対策ガイドライン」
アカウント管理とアクセス権限の適切な設定
必要な人だけが必要な情報にアクセスできる状態を維持することが、情報漏えい防止の基本です。
とりあえず全員に同じ権限を付与する運用は、内部不正や操作ミスのリスクを高めます。
対策 | 内容 |
|---|---|
権限の最小化 | 業務上必要な範囲にのみアクセスを許可する |
多要素認証の導入 | パスワード単独ではなく、複数の認証手段を組み合わせる |
定期的な棚卸し | 異動・退職時に速やかにアカウントや権限を見直す |
IPアドレス制限 | 社内や許可された環境からのみアクセスできるよう制限する |
たとえば採用管理システムでは、応募者の個人情報を閲覧できる担当者をあらかじめ限定し、不要なアクセスを遮断する設定が有効です。
OS・ソフトウェアの最新化とウイルス対策
更新を怠ると、すでに修正プログラムが提供されている弱点を抱えたまま運用を続けることになります。
攻撃者が悪用するのは、未修正の脆弱性や設定の不備です。ウイルス対策ソフトの導入とあわせて、次の項目を定期的に実施しましょう。
- 使用するOS・ブラウザ・業務ソフトの更新を自動化するか、定期的に適用する
- VPN機器やルーターなど、インターネットに接している機器のファームウェアも更新対象に含める
- サポートが終了したOSの使用を速やかに停止する
- ウイルス対策ソフトの定義ファイルを最新の状態に保つ
データのバックアップ体制の構築
ランサムウェア感染やシステム障害が起きた際、バックアップがなければデータを取り戻す手段がなくなります。
バックアップは取得しているだけでなく、必要なときに復元できることが前提になります。ランサムウェアではバックアップごと暗号化される場合も多いため、本番環境と切り離した場所に保管し、定期的に復元テストを行いましょう。
保管先を分ける、世代を複数残す、オフラインの媒体を併用するといった工夫が、災害時の復旧にも役立ちます。
テレワーク・クラウドサービス利用時のルール整備
テレワークの普及やクラウドサービスの活用により、情報が社外で扱われる機会が増えました。
オフィス内と同じ感覚で運用すると、意図しないまま情報が外部に露出するリスクがあります。最低限整備しておきたいルールは、次のとおりです。
- 私物端末での業務データへのアクセスを原則禁止にする
- 公共Wi-Fiから業務システムへの接続を禁止し、VPNを使用するよう定める
- クラウドストレージの共有設定を定期的に確認し、不要な外部共有を解除する
- 利用するクラウドサービスを申請制にし、把握できていないサービスの利用を防ぐ
従業員へのセキュリティ教育・研修の実施
技術的な対策を整えても、日々の運用は従業員一人ひとりの行動に支えられています。
標的型メールの誤クリックやパスワードの使い回しといったヒューマンエラーは、教育によって減らせる余地が大きい領域です。
年1回の形式的な研修にとどまらず、疑似的なフィッシングメールを送って反応を確認するなど、実践的な訓練を取り入れると、現場の意識を継続的に高められます。
セキュリティインシデント発生時の対応手順
万全の対策を講じても、インシデントがゼロになる保証はありません。被害を小さく抑えるには、発生後の初動対応と手順の把握が欠かせません。
発生直後に行うべき初動対応
インシデント発覚の直後は、その後の被害の広がりを左右する重要な局面です。焦らず次の順序で対応しましょう。
1. 被害端末・システムをネットワークから切り離す(LANケーブルの抜線、Wi-Fiのオフ)
2. 電源は原則として切らない(ログやメモリ情報が証拠として必要になるため)
3. 発見日時・状況をその場で記録する
4. 上長・情報システム担当へ即時報告する
自己判断で復旧作業を始めると、証拠が消えたり被害が広がったりする恐れがあります。機器の隔離やサービスの停止を優先し、記録を消すような操作は避けてください。
※出典:IPA「中小企業の情報セキュリティ対策ガイドライン」
被害状況の調査と原因特定
初動対応の後は、何が起きて、どこまで被害が及んでいるかを把握しましょう。
漏えいの可能性がある個人情報の件数と種類は、報告義務の判断に直結する項目です。ログの確認や専門業者への依頼も視野に入れながら、次の点を調査しましょう。
- どのシステム・データが影響を受けたか
- いつ、どこから侵入・流出が発生したか
- 漏えいした可能性のある個人情報の件数と種類
原因が特定できないまま復旧すると、同じ経路から再び攻撃を受けるリスクが残ります。
関係者・監督官庁への報告
報告対象となる漏えい等に該当する場合は、法令に基づく報告義務が生じます。報告には速報と確報の2段階があり、それぞれ報告時期が定められています。
報告先 | タイミング | 内容 |
|---|---|---|
経営層・取締役会 | 即時 | 被害状況と対応方針 |
個人情報保護委員会(速報) | 速やかに(概ね3〜5日以内) | 把握している範囲の概要 |
個人情報保護委員会(確報) | 発覚日から30日以内(不正の目的で行われたおそれがある場合は60日以内) | 漏えいの概要・件数・原因・再発防止策など |
漏えい対象となった本人 | 状況に応じて速やかに | 漏えいした情報の内容と対応状況 |
取引先・顧客 | 影響範囲に応じて | 事実と今後の対応 |
※出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」
なお、ランサムウェア事案による個人データの漏えい等については、2025年10月1日から、関係省庁の申し合わせに基づく共通様式で報告できるようになりました。政府全体でサイバー攻撃の被害報告を一元化する方針に沿った措置です。
再発防止策の策定と実施
原因が特定できたら、同じインシデントを繰り返さないための対策を講じましょう。気をつけるという意識論ではなく、仕組みとして防げる状態にできるかどうかが分かれ目になります。
- 侵入経路となった脆弱性へのパッチ適用やシステム設定の見直し
- アクセス権限・認証方式の再設計
- インシデント対応マニュアルの整備と従業員への周知
- 対応の振り返りと、セキュリティポリシーへの反映
再発防止策は実施して終わりではありません。定期的な見直しと訓練を重ねながら、内容を更新していきましょう。
情報セキュリティ対策が進まない企業によくある課題
対策の重要性は理解していても、組織的・構造的な壁によって前に進めない企業は少なくありません。
技術的な問題よりも、人と予算と運用にかかわる課題が対策の妨げになっているケースが多く見られます。
セキュリティ専任の人材・リソースが不足している
中小・中堅企業の多くでは、セキュリティ業務の専任担当者がおらず、総務や経理など他業務との兼務で対応しているのが実態です。
この状態では、次のような問題が生じやすくなります。
- 日常業務に追われ、対策が後回しになる
- 属人的な知識に依存し、組織として機能しない
- 相談先がわからず、判断を先送りにしてしまう
兼務の担当者が業務を抱え込む構造そのものが、対策を停滞させる要因になっています。
経営層の理解や予算が得られない
セキュリティ対策には、何も起きていないことが成果になるという特性があります。
そのため、経営層から「なぜお金をかける必要があるのか」と問われると、担当者側が説明に苦労するケースが少なくありません。
被害が発生してから重要性が認識されるという、事後対応の構造に陥りがちです。担当者が説明の材料を持たないまま、毎年同じ議論を繰り返す状態にもなりやすいでしょう。
現場の運用が属人化している
ルールやマニュアルを整備しても、実際の運用が特定の担当者の経験や記憶に依存している状態では、その人が異動・退職した途端に管理体制が崩れます。
- パスワードや権限情報が担当者の手元にしかない
- インシデント発生時の対応手順が文書化されていない
- ツールへのアクセス設定を、導入担当者しか把握していない
属人化は信頼できる人材がいることの裏返しでもありますが、組織としてのリスク管理という観点では脆弱な状態です。誰でも対応できる仕組みへ移していく必要があります。
企業が情報セキュリティ対策を継続するためのポイント
対策を続けられるかどうかは、担当者の熱意ではなく仕組みで決まります。確認の周期、意思決定の体制、外部の使い方の3点を決めておくと、運用が途切れにくくなります。
PDCAサイクルで定期的に見直す
セキュリティ対策は導入時点で完成するものではなく、運用しながら改善していく性質のものです。
次のような改善サイクルを定期的に回すことが推奨されます。
- Plan(計画):リスクアセスメントをもとに、対策の優先順位と実施計画を立てる
- Do(実行):セキュリティポリシーの整備、ツール導入、従業員教育を実施する
- Check(評価):インシデントの発生状況やルールの遵守状況を定期的に確認する
- Act(改善):問題点を洗い出し、次の計画に反映する
抜け落ちやすいのはCheckの工程で、実行したまま放置されがちです。自社診断を年1回の点検に組み込むなど、確認の機会を仕組みとして予定に入れておきましょう。
経営層を巻き込んだ推進体制を整える
セキュリティ対策を担当者任せにしている限り、予算・権限・人員のいずれも確保しにくい状況が続きます。
経営層がリスクを自分ごととして認識し、意思決定に関与する体制を整えることが、対策を継続させるうえでの前提条件です。
経済産業省の「サイバーセキュリティ経営ガイドライン」は、経営者が認識すべき3原則と、責任者に指示すべき重要10項目を示しています。担当者が動きやすい環境は、経営層の関与なしには生まれません。
説明の材料としては、復旧費用や復旧期間の統計が使えます。想定される損失を金額と日数で示すと、投資の判断を求めやすくなります。
※出典:経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」
外部ツール・専門サービスの活用を検討する
社内のリソースだけで対策を完結させようとすると、専門知識や工数の不足がボトルネックになります。
外部のツールや専門サービスを組み合わせることで、限られた体制でも一定水準の対策を維持できます。
- セキュリティ診断サービス:自社の弱点を第三者の視点で洗い出せる
- マネージドセキュリティサービス:監視・運用を外部に委託できる
- クラウド型のセキュリティツール:機器を持たずに導入できる
- セキュリティ機能を備えた業務システム:権限管理やログ取得を業務側で担保できる
業務システムの乗り換えも選択肢になります。応募者情報のように機密度の高いデータをExcelや共有フォルダで扱っている場合、権限管理やアクセス制限を備えたシステムへ移すことで、運用の負担を増やさずに管理水準を上げられます。
外部リソースの活用は、担当者の負担軽減だけが目的ではありません。限られた体制で対策の水準を保つための、現実的な判断といえるでしょう。
企業の情報セキュリティ対策についてよくある質問
対策を進める場面では、規模による違いや取引先への説明、報告義務の線引きで判断に迷いやすくなります。
中小企業でもセキュリティ対策は必要ですか?
必要です。ランサムウェアの被害報告では中小企業が約6割を占めており、規模の小ささは狙われない理由になりません。攻撃者は知名度ではなく、侵入できる隙のある相手を探すためです。
専任の担当者がいない企業でも、費用をかけずに着手できる項目はあります。情報資産の洗い出しから始め、基本の6項目、自社診断へと順に進めてください。
※出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
セキュリティ対策の専任担当がいない場合どうすればよいですか?
現在利用しているツールやサービスのセキュリティ設定を見直すことから始めるのが現実的です。アクセス権限、共有設定、退職者アカウントの3点を点検するだけでも、リスクは下がります。
設定だけで対応しきれない場合は、セキュリティ機能を備えた製品への乗り換えや、外部の専門家への相談も選択肢になります。現状の把握には、IPAが公開している自社診断のチェックシートが使えます。
取引先からセキュリティ対策の状況を確認された場合はどうすればよいですか?
自社の対策状況を書面で示せる状態にしておくことが先決です。要請の中心は秘密保持や契約面の取り決めであるため、まず契約書の秘密保持条項を確認しましょう。
あわせて情報資産の一覧、社内ルールの文書、自社診断の結果をそろえておくと、チェックシート形式の確認にも答えやすくなります。回答が遅れると取引の判断に影響する場合があるため、依頼が来る前の準備をおすすめします。
個人情報が漏えいした場合、必ず報告が必要ですか?
すべての漏えいが対象になるわけではなく、個人の権利利益を害するおそれがある事態に該当する場合に、報告と本人への通知が義務づけられます。
判断の基準は、要配慮個人情報を含むか、財産的被害のおそれがあるか、不正の目的による行為か、本人の数が1,000人を超えるかの4点です。該当しない場合も、社内での記録と再発防止は欠かせません。判断に迷うときは、個人情報保護委員会の相談窓口に確認してください。
採用業務で扱う応募者の個人情報は、特に慎重な管理が求められる情報資産です。
アクセス権限の制御やIPアドレス制限、操作ログの記録など、セキュリティ機能を備えた採用管理システムを選ぶことも、情報漏えいを防ぐ現実的な打ち手の一つといえます。
▶︎採用管理システム「RPM」の連携・権限管理・情報セキュリティ機能を見る
情報セキュリティ対策を自社に定着させるために
- 情報セキュリティ対策は、機密性・完全性・可用性の3要素を維持するために、管理的・技術的・物理的な対策を組み合わせて実施する
- 着手する順番は、情報資産の洗い出し、基本の6項目の実行、自社診断による点検、不足箇所への投資という流れで整理できる
- 対策を継続させるには、担当者任せにせず経営層を巻き込んだ推進体制を整え、現状を定期的に見直すことが重要になる
完璧な状態を目指すよりも、守るべき情報を絞り、手の届く範囲から着実に固めていくほうが現実的です。
まずは自社の情報資産とリスクを把握し、優先順位をつけて取り組んでいきましょう。
採用や人事の領域で個人情報を扱う体制に不安がある場合は、業務システム側の機能で管理水準を上げる方法もあります。
採用管理システム「RPM」は、400以上の求人媒体・エージェントとの連携による応募者情報の集約に加え、権限管理やIPアドレス制限、選考状況の管理、採用データの分析までを一つのプラットフォームで支援します。